針對PHP 官方公告之安全漏洞(CVE-2026-109618與CVE-2026-109619)之處置說明
(相關資安通報:國家資通安全研究院警訊通知)
一、漏洞風險說明
依 PHP 官方公告,上述漏洞涉及記憶體管理問題。在特定條件下,未經身分驗證的攻擊者可能利用漏洞,在伺服器上執行任意程式碼。
受本次漏洞影響、需採取處置的產品版本如下:
◎N-Cloud:7.X、6.X
◎N-Reporter:7.X、6.X
◎N-Probe:7.X、6.X
二、目前處理進度
本公司依各平台環境,分別採取以下處置方向:
1. N-Cloud 7.2.xxx使用之 Kernel 平台(新 Kernel 平台)(PHP 8)
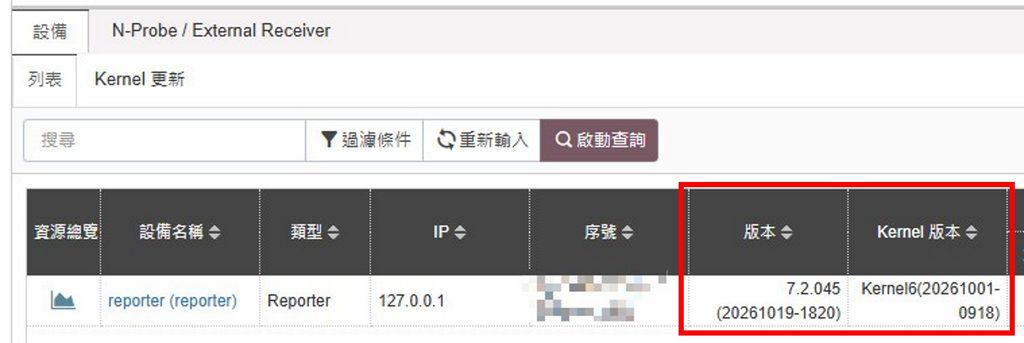
→請升級至 Kernel6(20261022-1216)以上,以修補本次漏洞。
2. N-Cloud 7.0.xxx Kernel 平台(舊 Kernel 平台)(PHP 7.1)
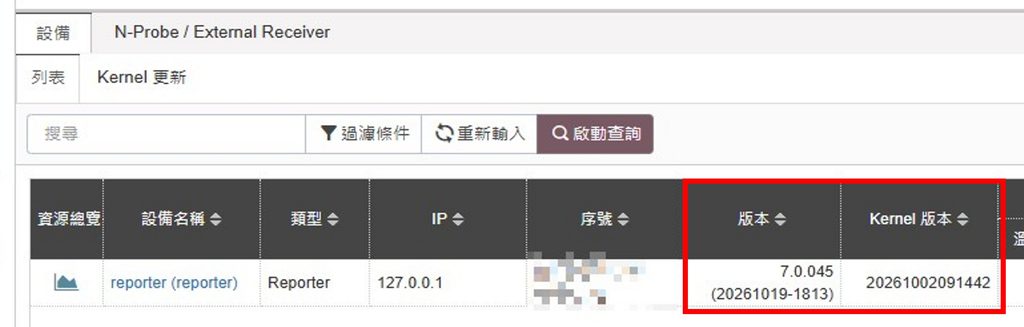
目前正評估將 PHP 升級至 7.4 並整合本次漏洞修補的可行性。由於涉及既有系統環境、相依元件及應用程式的相容性,是否能完成升級,以及可提供的更新方式與時程,仍須經驗證後確認。
在評估完成前,舊 Kernel 平台尚不能視為已完成本次漏洞修補;僅升級 PHP 版本,也不代表已完成修補。若經評估確認既有環境無法支援更新,本公司將另行說明替代處置方式及其限制。
為利後續安全性更新,建議盡早規劃升級至新 Kernel 平台。
三、建議配合事項
在完成適用更新前,敬請經銷夥伴協助客戶配合下列事項:
(1) 盤點產品與平台版本
盤點使用中的產品、平台版本及 Kernel 類型,確認適用的更新與處置方式。
(2) 限制存取來源
在不影響必要業務及資料接收的前提下,建議透過產品的 Access List(ACL)功能或既有防火牆,限制管理介面與相關服務的存取來源,僅允許必要的 IP 位址及連線。
設定前,請確認管理人員、資料來源設備及系統間通訊所需的連線,均已納入允許範圍。如不確定適用的設定方式,請先聯繫本公司技術支援窗口
(3) 持續監控異常狀況
持續留意服務異常、非預期的檔案變更及可疑存取紀錄。如發現異常,請保留相關紀錄,並聯繫本公司技術支援窗口協助確認。
上述存取限制屬於更新完成前降低風險的措施,無法取代安全更新,仍請依本公司通知完成適用更新。
(4) 後續資訊與支援
使用新 Kernel 平台的客戶,請聯繫本公司技術支援窗口,確認適用的升級方案;舊 Kernel 平台的處置方式及更新安排,將於評估確認後另行通知。
如需個別環境評估,請透過既有業務或技術支援窗口,提供產品名稱、平台版本、Kernel 類型及部署方式,以利進一步確認。
- 聯絡信箱:support@npartner.com
- 諮詢專線:04-23752865
- 官方參考資料:PHP 安全公告、國家資通安全研究院警訊